Geheimen
API-keys, wachtwoorden en privésleutels in je code.
Elke push gecontroleerd, en problemen worden bugs op je bord
Bij elke push scant Kantex de gewijzigde regels op geheimen, injectie, onveilige verbindingen en debugresten. Met KantexAI erbij komt er een tweede, diepere controle. Vanaf de ernst die jij kiest wordt een bevinding een bug, en een volgende push maakt geen dubbele.
Inbegrepen vanaf het pakket Business, € 13 per gebruiker per maand
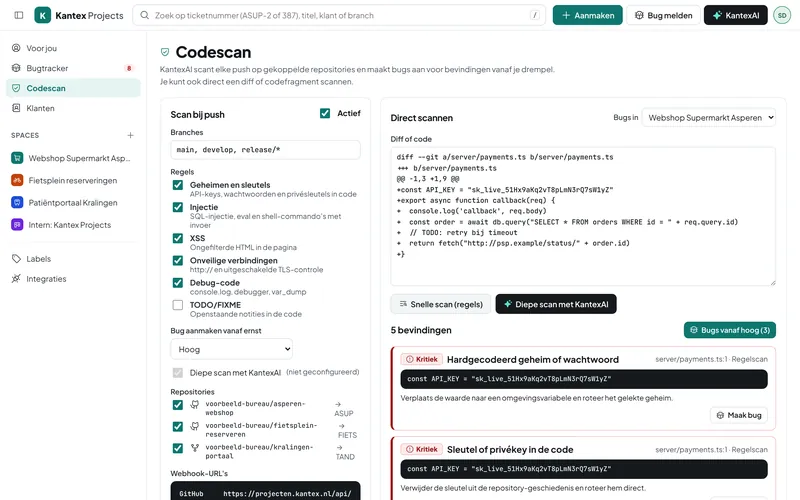
Kies de regels, de branches die gescand worden en vanaf welke ernst er een bug komt.
Bij elke push haalt Kantex de wijzigingen op en scant alleen de regels die veranderd zijn.
Bevindingen boven je drempel staan als bug op het bord, met bestand, regel en een voorstel.
API-keys, wachtwoorden en privésleutels in je code.
SQL met invoer, eval, shell-commando’s en ongefilterde HTML.
http:// en uitgeschakelde TLS-controle.
console.log, debugger en var_dump die mee zouden gaan.
Een tweede controle met uitleg en een voorstel voor de fix.
Scan alleen main, of ook feature-branches. Jij kiest het patroon.
Nee. De codescan vangt veelgemaakte fouten vroeg af, bij elke push. Voor een volledige audit of pentest blijft een specialist nodig.
Ja. In Gratis en Team zet je de codescan erbij voor € 29 per maand. In Business zit hij erin.
Alleen als je de KantexAI-scan aanzet. De regelscan draait volledig in Kantex Projects zelf.
Alle functies, je eigen omgeving en gratis overstapservice. Geen creditcard nodig.